ช่องโหว่ PHP ใหม่ ไม่ต้องล็อกอินก็รันโค้ดได้ | PHP2Shell CVE-2026-109618
ช่องโหว่ PHP ใหม่ ไม่ต้องล็อกอิน ก็รันโค้ดบน Server ได้ ดูใน 20 วิ: ต้นเหตุ → ความร้ายแรง → เวอร์ชันที่ต้องอัปเดต
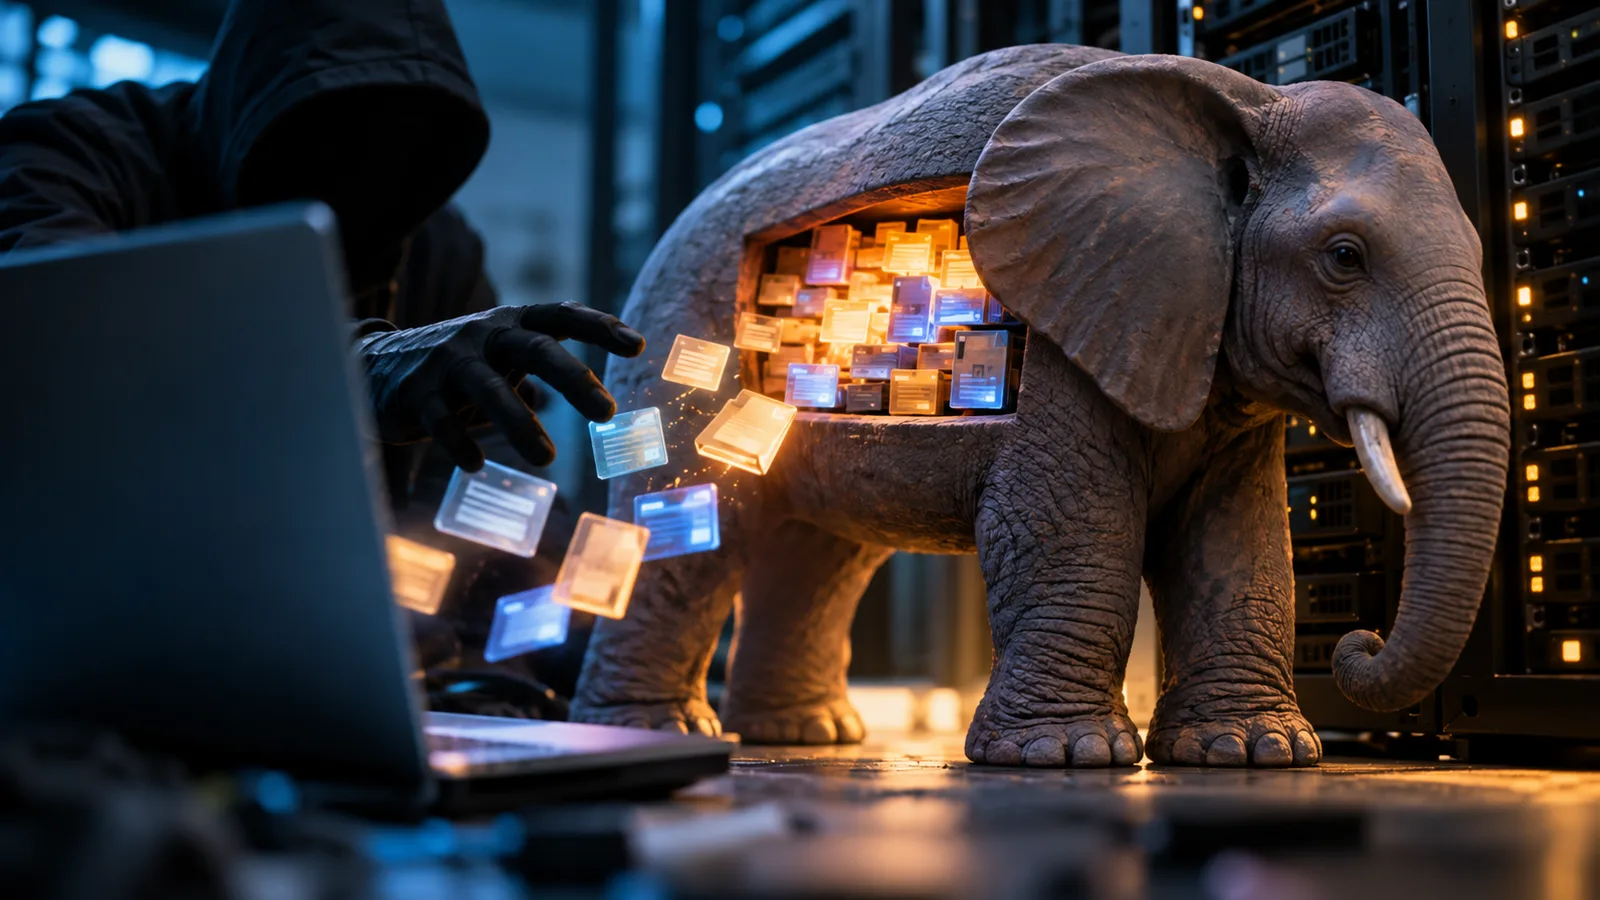
ช่องโหว่ PHP ใหม่ ไม่ต้องล็อกอิน ก็รันโค้ดได้
PHP ออกแพตช์ฉุกเฉินเมื่อ 21 ต.ค. 2026 ปิดช่องโหว่ร้ายแรง 2 ตัวที่ถูกเรียกว่า PHP2Shell (CVE-2026-109618 และ CVE-2026-109619)
ต้นเหตุคือ "งานที่ทำไม่เสร็จ" — ถ้าหน่วยความจำเต็มหรือเกิด error ผิดจังหวะ PHP อาจทิ้งข้อมูลที่ตั้งค่าไม่เสร็จไว้ แล้วถูกนับว่าใช้ได้ หรือคำขอถัดไปบน worker เดิมหยิบหน่วยความจำของคำขอก่อนหน้าไปใช้ต่อ คนร้ายไม่ต้องล็อกอิน ไม่ต้องให้ใครกดอะไร ก็สั่งรันโค้ดบน Server ได้
ความร้ายแรง 9.2 เต็ม 10 (CVSS v4.0 · Critical) และ Amazon เห็นคนลองโจมตีจริงตั้งแต่ 17 ต.ค. — 4 วันก่อนประกาศ
เวอร์ชันที่แก้แล้ว: 8.5.12 · 8.4.27 · 8.3.36 · 8.2.35
ใช้โฮสต์อยู่ ลองถามผู้ให้บริการว่าอัปเดต PHP แล้วหรือยัง
เว็บของคุณรัน PHP เวอร์ชันไหนอยู่?
แชร์ให้เพื่อนที่ดูแลเว็บ WordPress หรือ PHP อยู่
ที่มา
กระดาษ PHP worker ใบคำขอ และแถบหน่วยความจำในคลิปเป็นภาพประกอบ ไม่ใช่ค่าวัดจริง
The PHP Foundation — Today's PHP Security Release (21 ต.ค. 2026 · คะแนนจริง 9.2): https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/
Rapid7 — CVE-2026-109618 / CVE-2026-109619 (CVSS v4.0 9.2 · ไม่ต้องล็อกอิน · เวอร์ชันที่แก้): https://www.rapid7.com/blog/post/etr-cve-2026-109618-and-cve-2026-109619-critical-unauthenticated-remote-code-execution-in-php/
Help Net Security — Amazon พบความพยายามโจมตี 17 ต.ค. 2026: https://www.helpnetsecurity.com/2026/10/21/php2shell-php-vulnerabilities-patched-cve-2026-109618-cve-2026-109619/
- PHP
- PHP2Shell
- CVE-2026-109618
- CVE-2026-109619
- ช่องโหว่ PHP
- PHP security