GitSpawn: แค่เปิดโฟลเดอร์ AI coding agent ก็รันคำสั่งได้
แค่เปิดโฟลเดอร์ ผู้ช่วยเขียนโค้ด AI ก็รันคำสั่งได้ ดูใน 20 วิว่าไฟล์ .git/config ทำแบบนั้นได้ยังไง และป้องกันยังไง
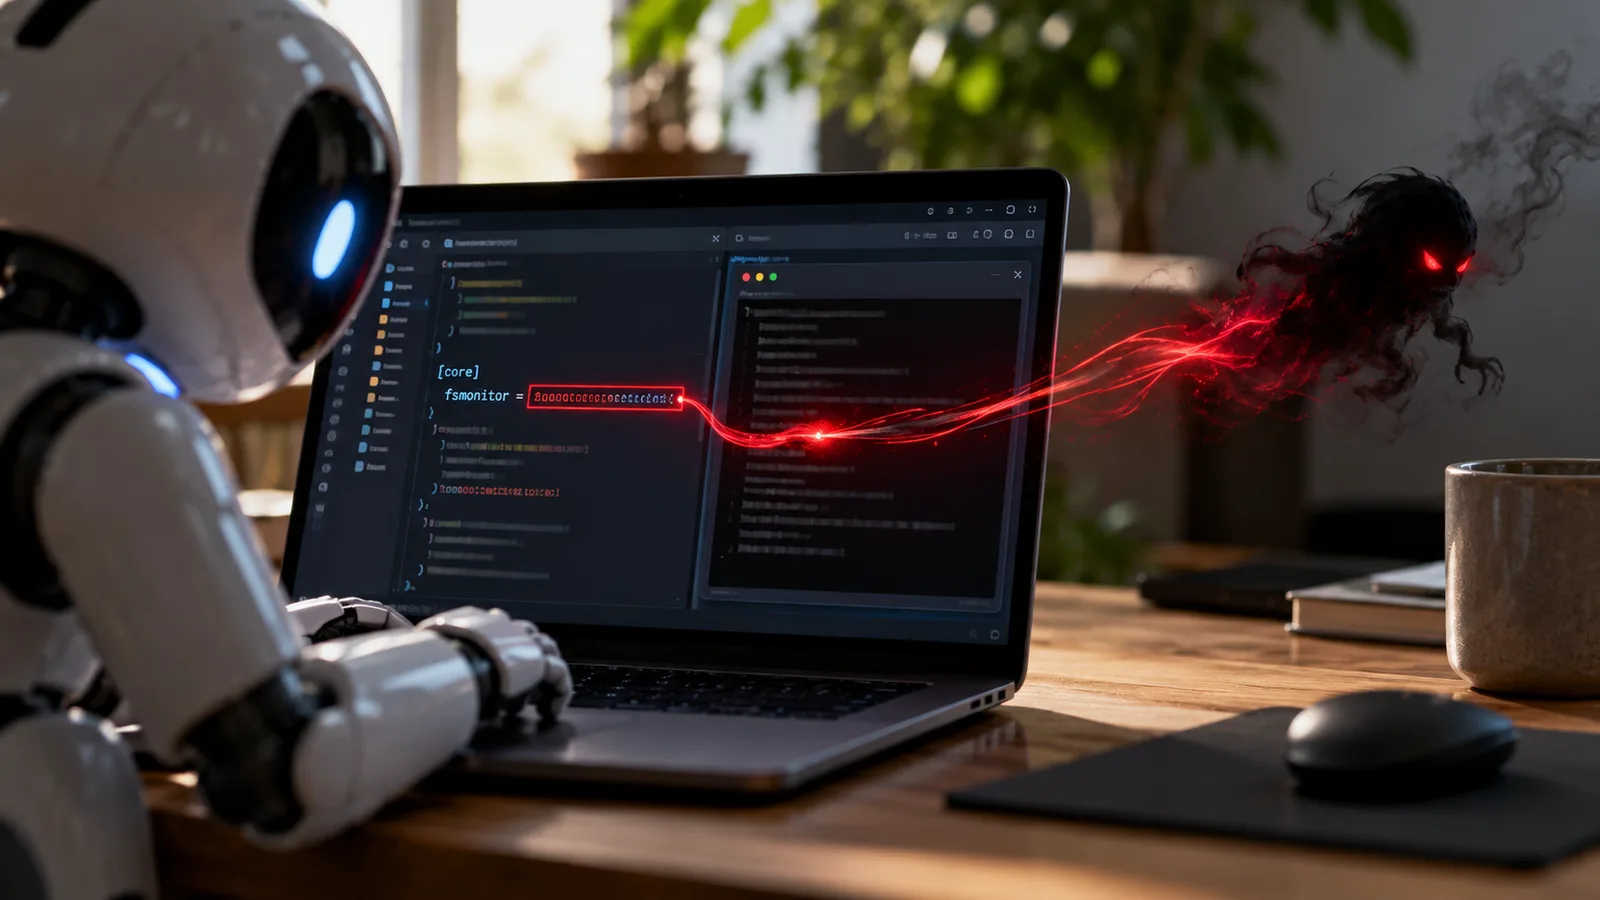
แค่เปิดโฟลเดอร์ AI ก็รันคำสั่งได้
ผู้ช่วยเขียนโค้ด AI จะรัน git status เองเบื้องหลังเพื่อดูสถานะโปรเจกต์
แต่ Git จะอ่านค่า core.fsmonitor ในไฟล์ .git/config ของโปรเจกต์นั้น แล้วรันโปรแกรมที่ไฟล์ระบุ ก่อนเอเจนต์จะถามคุณ
นักวิจัย Manifold Security เรียกช่องโหว่ชุดนี้ว่า GitSpawn เจอใน 7 เอเจนต์ รายงาน 8 ช่องโหว่ และ ณ วันประกาศ (ก.ย. 2026) ยังไม่แก้ 4
ป้องกันยังไง
อัปเดตผู้ช่วย AI ให้ล่าสุด
งานจาก ZIP / แฟลชไดรฟ์ อย่าเพิ่งไว้ใจ
เปิดดู .git/config หา fsmonitor ก่อนเปิดใน AI
git clone ปกติไม่พาไฟล์นี้มา — เสี่ยงตอนได้โฟลเดอร์มาทั้งก้อน
ปกติคุณได้โปรเจกต์มาทางไหนบ่อยสุด clone หรือ ZIP?
แชร์ให้เพื่อนที่ใช้ AI เขียนโค้ดทุกวัน
ที่มาของข้อมูล
https://labs.cloudsecurityalliance.org/research/csa-research-note-gitspawn-ai-coding-agent-rce-20260903-csa/
https://feed.craftedsignal.io/briefs/2026-09-gitspawn-ai-agent-rce/
https://cybersecuritynews.com/gitspawn-flaws-execute-code/amp/
ไดอะแกรมในคลิปเป็นภาพประกอบลำดับการทำงาน ค่าในไฟล์ถูกปิดไว้ ไม่ได้ทดลองโจมตีเอง
7 เอเจนต์ · 8 ช่องโหว่ · ยังไม่แก้ 4 ณ วันประกาศ — CSA Research Note สรุปงานของ Manifold Security (3 ก.ย. 2026)
กลไก core.fsmonitor และการรันก่อนหน้าต่างขออนุญาต — CraftedSignal (2 ก.ย. 2026)
git clone ปกติไม่ส่ง .git/config มา — Cybersecurity News
- GitSpawn
- core.fsmonitor
- git config
- .git/config
- AI coding agent
- ผู้ช่วยเขียนโค้ด AI