เปิด issue เดียว กุญแจลับใน CI หลุดได้ — ช่องโหว่ Claude Code CVE-2026-54316
เมื่อ AI เอเจนต์ใน CI อ่าน "ข้อความ" เป็น "คำสั่ง" — ดูใน 20 วิว่าทำไม issue เดียวจากบัญชีที่ไม่มีสิทธิ์ใน repo ก็ทำให้ secret ใน CI runner หลุดได้ และทางแก้คืออะไร
เปิด issue เดียว กุญแจลับใน CI ก็หลุดได้
Claude Code Action คือ GitHub Action ที่ให้ Claude เข้าไปตอบ issue และ pull request ใน CI ของโปรเจกต์ได้เอง — สะดวก แต่เคยมีช่องโหว่ CVE-2026-54316
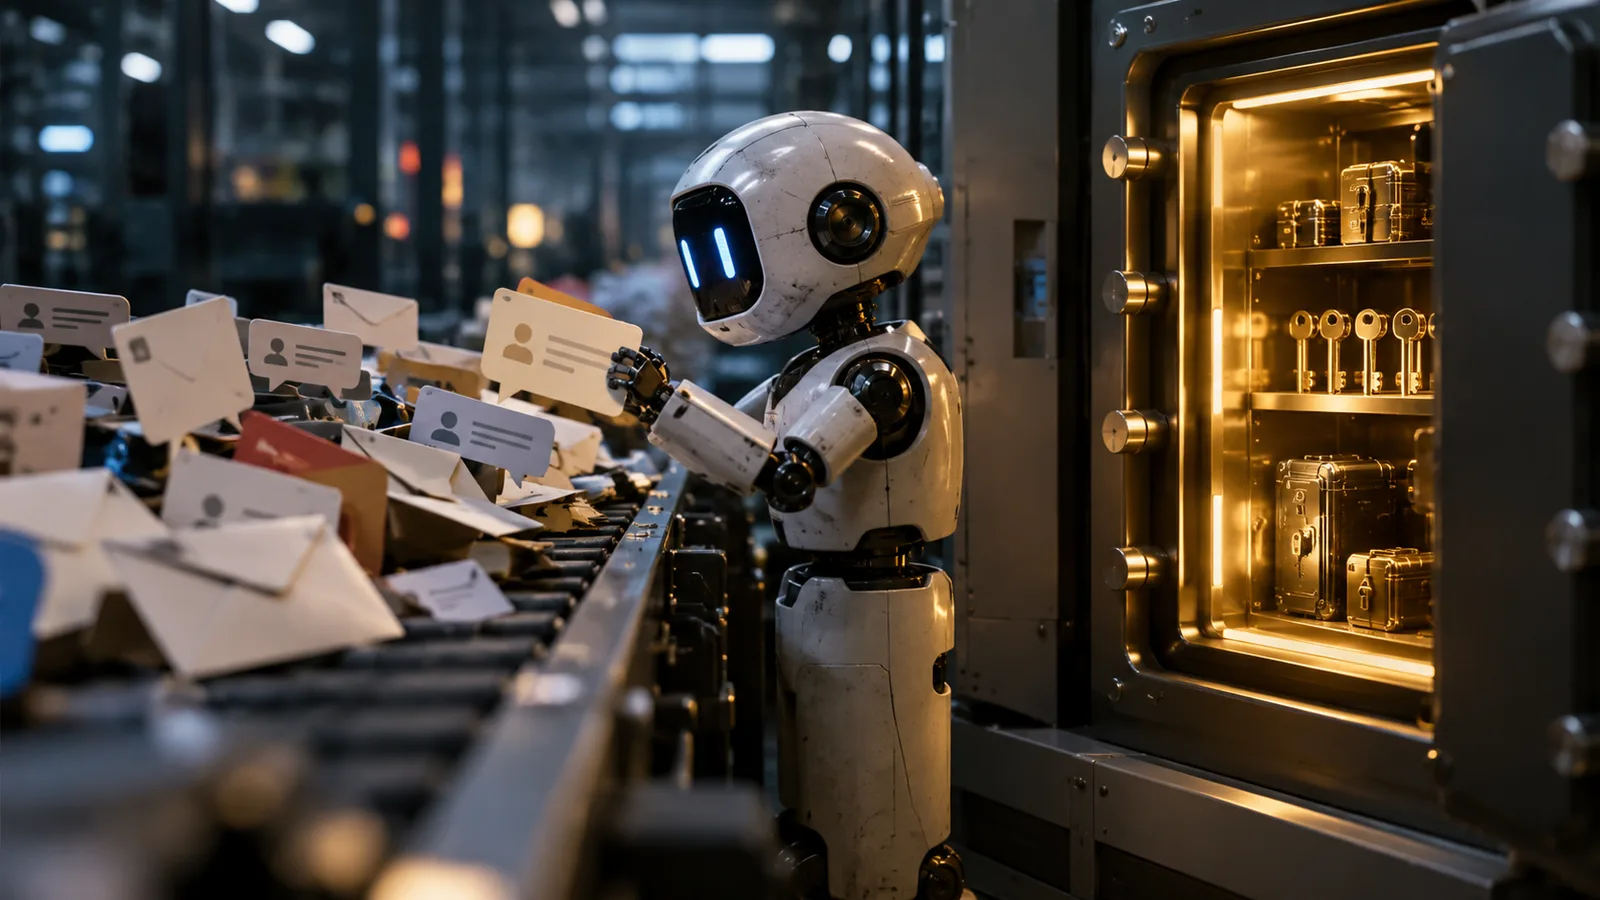
ปัญหาอยู่ตรงนี้: ใครก็เปิด issue ได้ แม้แต่บัญชีที่ไม่มีสิทธิ์อะไรใน repo เลย พอเอเจนต์ถูกเรียกมาทำงานใน CI runner มันอ่าน "ข้อความใน issue" แล้วทำตามเหมือนเป็น "คำสั่ง" — ไม่ได้แยกว่านี่คือข้อมูลจากคนนอกที่ไม่น่าไว้ใจ
ผลคือ secret ที่อยู่ใน runner (token และ API key ของโปรเจกต์) หลุดออกนอกระบบได้ นักวิจัยจาก Novee Security เปิดเผยที่ Black Hat USA 2026 เมื่อ 5 ส.ค. ว่า issue เดียวจากบัญชีไม่มีสิทธิ์ก็เข้าถึง secret ของ CI runner ได้
ทางแก้: อัปเดตเป็น Claude Code 2.1.163 ขึ้นไป (เวอร์ชันที่แก้แล้ว) และถ้าเคยรันเวอร์ชันเก่าในที่ที่มี secret ให้หมุนกุญแจใหม่
หลักคิดที่เหลือไว้: มองเนื้อหาใน issue / PR / คอมเมนต์ เป็น "ข้อมูล" ไม่ใช่ "คำสั่ง" เสมอ
(คลิปนี้เล่าภาพรวมเพื่อให้ระวังตัว ไม่ได้ลงรายละเอียดวิธีโจมตี · การ์ดและกุญแจในคลิปเป็นภาพจำลอง)
CI ของคุณมีเอเจนต์ AI คอยอ่าน issue อยู่ไหม?
แชร์ให้ทีมที่ตั้ง AI agent ไว้ใน pipeline
ที่มา
https://cveawg.mitre.org/api/cve/CVE-2026-54316
https://thehackernews.com/2026/08/claude-code-and-gemini-cli-flaws-let.html
https://labs.cloudsecurityalliance.org/research/csa-research-note-ai-coding-agent-cicd-secrets-20260808-csa/
CVE-2026-54316 — Claude Code · out-of-band data exfiltration (Fixed in 2.1.163; affects >= 0.2.54, < 2.1.163) · เผยแพร่ 23 มิ.ย. 2026
The Hacker News — Claude Code and Gemini CLI flaws let a GitHub issue reach CI runner secrets (Novee Security, Black Hat USA 2026 · 5 ส.ค. 2026)
Cloud Security Alliance — Research Note: AI Coding Agent CI/CD Secrets (8 ส.ค. 2026)
- Claude Code
- CVE-2026-54316
- prompt injection
- AI agent security
- CI CD security
- GitHub Actions