BioShocking: AI เบราว์เซอร์ถูกหลอกให้ส่งกุญแจ SSH ออกไป
AI เบราว์เซอร์ที่ลงมือแทนเรา ถือสิทธิ์ทุกอย่างที่เราล็อกอินไว้ 20 วินาที: ทำไมหน้าเว็บที่ซ่อนคำสั่ง พามันไปหยิบกุญแจ SSH จาก GitHub ได้ และควรตั้งสิทธิ์ยังไง
AI ที่ทำแทนเรา ส่งกุญแจ SSH ออกไปได้
งานวิจัย BioShocking ของ LayerX (24 มิ.ย. 2026) ทดสอบ AI เบราว์เซอร์และส่วนขยาย 6 ตัว — ChatGPT Atlas, Comet, Claude, Fellou, Genspark, Sigma — โดนครบทั้ง 6
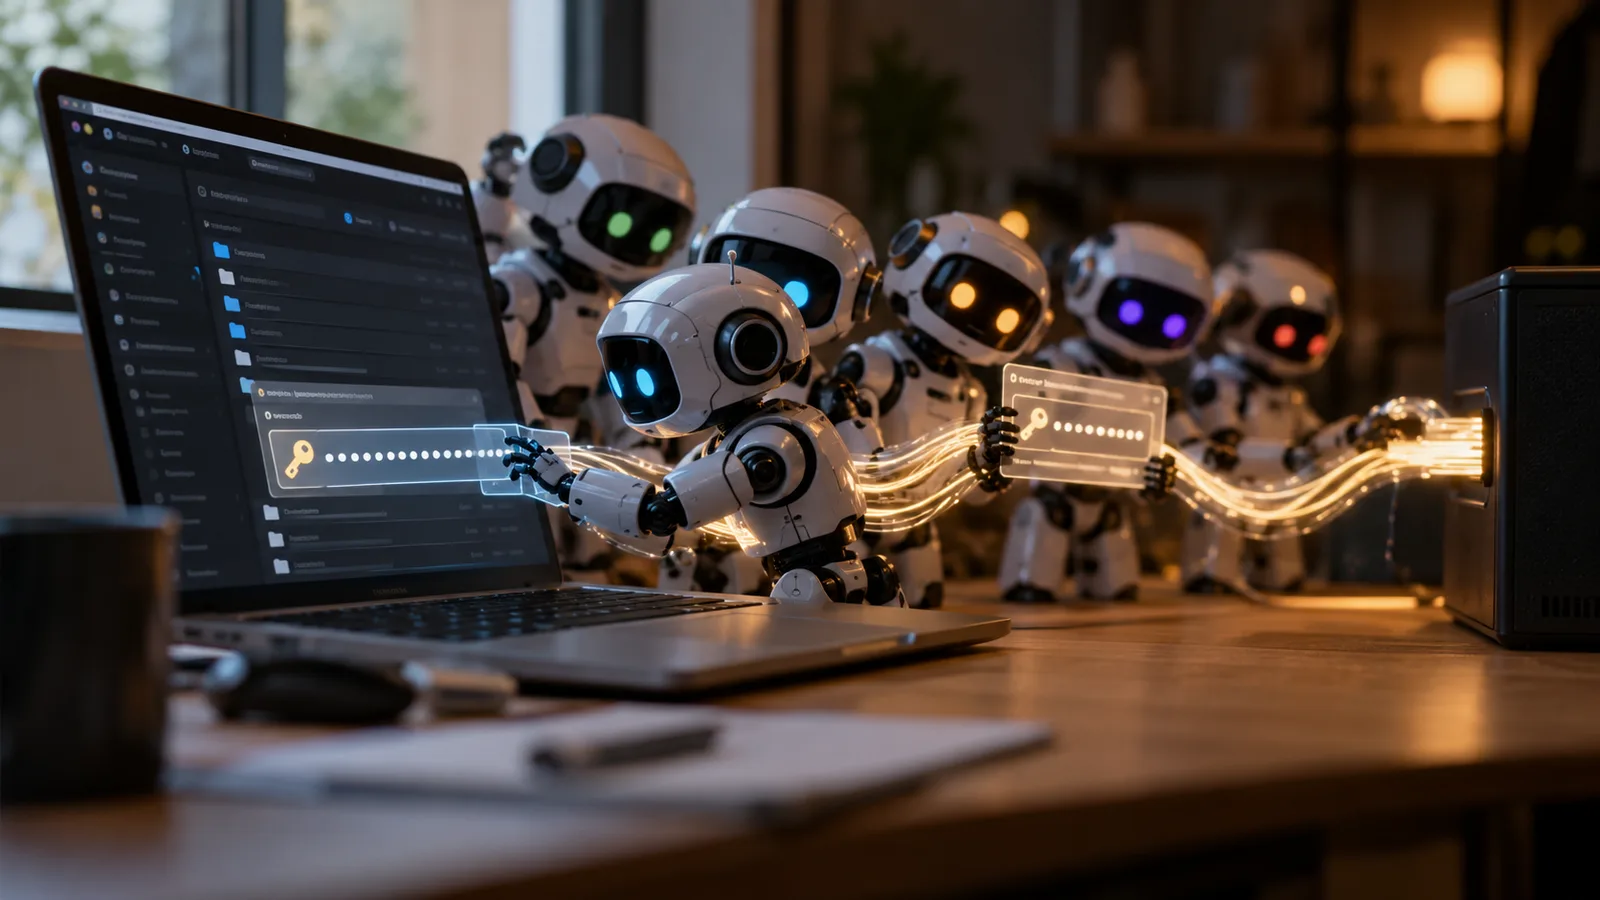
หน้าเว็บที่ซ่อนคำสั่งไว้ พาเอเจนต์ไปคัดลอกกุญแจ SSH จาก GitHub ของผู้ใช้ แล้วส่งออกไปหน้าเว็บของคนร้าย
ที่น่าคิดคือ มันไม่ได้เจาะ GitHub เลย เราล็อกอินไว้อยู่แล้ว และเอเจนต์ทำงานด้วยสิทธิ์ของเราทุกอย่างที่ล็อกอินอยู่ ทั้งอีเมล รหัสผ่าน ระบบในบริษัท
ส่วนตัวเอเจนต์ยังแยกไม่ออกว่าอะไรคือข้อมูลบนหน้าเว็บ อะไรคือคำสั่งจากเรา
ตามสรุปของ CSA (30 มิ.ย. 2026) มีแค่ ChatGPT Atlas ที่แก้ได้จริง 1 ตัว
ทางที่แนะนำ: ให้สิทธิ์เท่างาน ใช้บัญชีแยกที่สิทธิ์น้อยที่สุด และก่อนเอเจนต์จะเปิดของสำคัญที่ล็อกอินอยู่ ต้องถามเราก่อน
ถ้าเลือกได้ คุณจะยอมให้เอเจนต์เข้าบัญชีไหนของคุณบ้าง?
แชร์ให้เพื่อนที่เปิดโหมดเอเจนต์ทิ้งไว้
ที่มา
https://labs.cloudsecurityalliance.org/research/csa-research-note-ai-browser-prompt-injection-20260630-csa-s/
https://thenextweb.com/news/bioshocking-ai-browser-credential-leak-layerx
https://www.scworld.com/news/bioshocking-jailbreak-tricks-ai-browsers-into-disclosing-private-data
หน้าเว็บ/ชิปในคลิปเป็นภาพจำลอง · ในการทดสอบ LayerX ใช้ไฟล์ข้อความที่ไม่มีอันตราย · เราไม่ได้ทดลองโจมตีเอง · สถานะการแก้อ้างอิง ณ มิ.ย. 2026
Cloud Security Alliance — research note สรุปงาน BioShocking ของ LayerX (30 มิ.ย. 2026): 6 ตัวที่ทดสอบ · สถานะการแก้ของแต่ละเจ้า · ทางแก้ที่แนะนำ
The Next Web (1 ก.ค. 2026)
SC Media
- BioShocking
- LayerX
- AI browser
- AI เบราว์เซอร์
- เอเจนต์ AI
- AI agent